
Welche Neuerungen sind im WordPress-Update auf Version 7.1.5 enthalten?
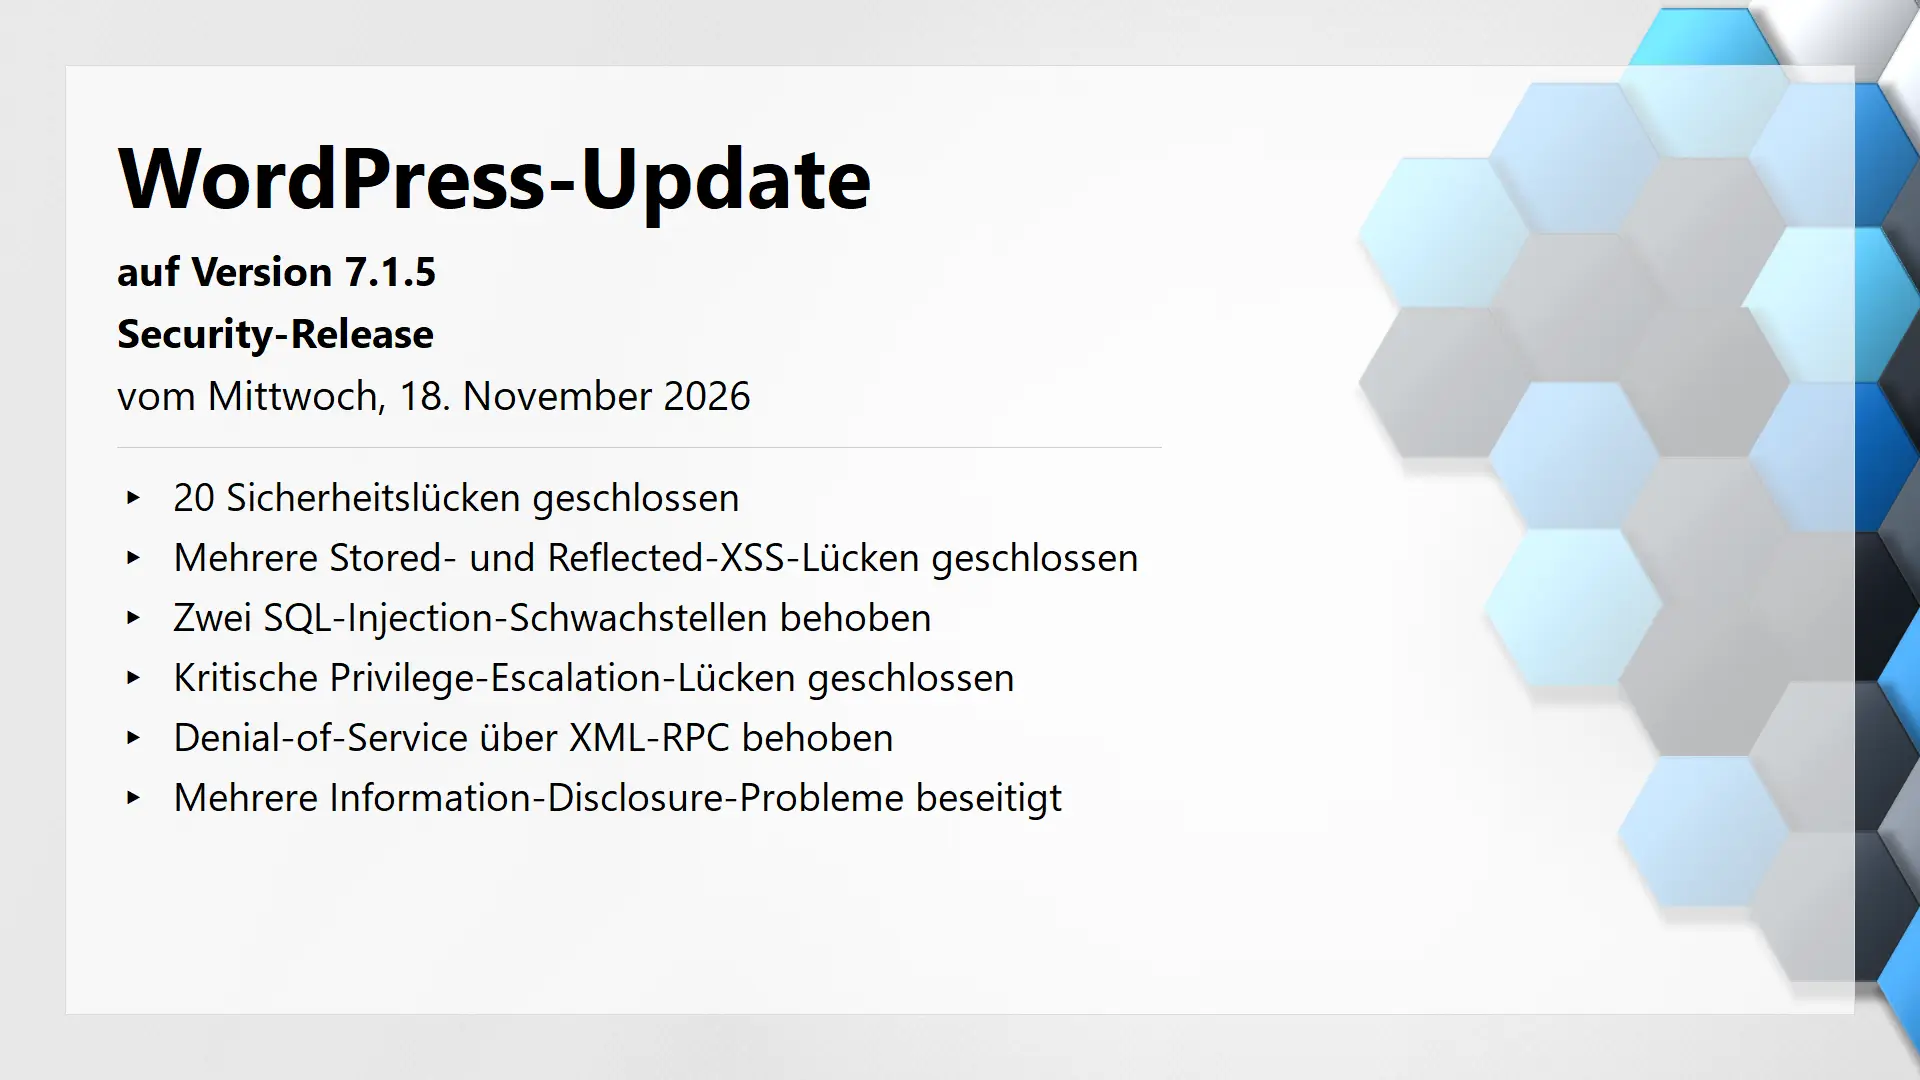
Seit Mittwoch, den 18. November 2026 ist das WordPress-Update auf Version 7.1.5 offiziell verfügbar und steht zum Download bereit. Dieses WordPress-Update verbessert die Sicherheit und Stabilität Ihres Systems durch das Schließen von 20 Sicherheitslücken.
Aufgrund der bekannt gewordenen Sicherheitslücken empfehlen wir dringend die zeitnahe Installation des WordPress-Updates. Sicherheitsupdates schließen kritische Schwachstellen und beheben sicherheitsrelevante Fehler im WordPress-Core.Der Schutz Ihrer Website und der darin verarbeiteten Daten steht dabei im Mittelpunkt der Entwickler und dient zugleich der Sicherheit und dem Vertrauen Ihrer Websitebesucher.
Prüfen Sie vorab die Kompatibilität Ihres WordPress-CMS sowie aller installierten Drittanbieter-Erweiterungen und erstellen Sie eine vollständige Datensicherung, bevor Sie das Update auf WordPress Version 7.1.5 durchführen.
Bedenken Sie auch die Bedeutung regelmäßiger WordPress-Updates im Hinblick auf die Datenschutz-Grundverordnung (DSGVO) sowie Ihre Verantwortung gegenüber den Besuchern Ihrer Website im Umgang mit gespeicherten und verarbeiteten Daten.
Gern stehen wir Ihnen auch bei der Wartung, Pflege und Administration Ihrer Website und Ihres Webspace mit maßgeschneiterten Wartungslösungen im Rahmen eines Wartungsvertrags
Geschlossene Sicherheitslücken (20)
- Hardening
Malformed regular expression broadened JSON media type matching - Privilege Escalation
Multisite Administrator could take over a Super Admin account via Customizer menu previews - Reflected XSS
Reflected XSS in the legacy media library popup - XSS
XSS in wp_interactivity_data_wp_context() via the store namespace - SQL Injection
SQL injection in WP_Meta_Query via nested relation values - Information Disclosure
Unauthenticated disclosure of private taxonomy terms via the REST API search endpoint - Information Disclosure
Author+ users could access user email addresses via the REST API comments endpoint - SQL Injection
SQL injection via the front page setting in Customizer changeset previews - XSS
Contributor+ XSS via scripts returned by oEmbed providers - Stored XSS
Unauthenticated stored XSS via shortcode attributes in comments - Denial of Service
Unauthenticated denial of service through batched XML-RPC pingbacks - Information Disclosure
Editor+ users could disclose information through post and template author assignment in the REST API - Stored XSS
Administrator stored XSS via Customizer previews - Authorization Bypass
Author+ users could bypass authorization checks when editing comments in the admin area - Information Disclosure
Subscriber+ users could access information via XML-RPC wp.getComments - Hardening
Removed the obsolete Imgur embed variation from the block editor - Stored XSS
Contributor+ stored XSS in the Comment Date block via its date format - Privilege Escalation / RCE
Unauthenticated privilege escalation via Template Part block attributes could lead to remote code execution - XSS
XSS in the block editor via Openverse image metadata - Stored XSS
Contributor+ stored XSS via media filenames when converting a media block to a File block
Links & Informationen zum WordPress-Update auf Version 7.1.5
Die offiziellen Releasenotes zum WordPress-Update auf Version 7.1.5 sind in englischer Sprache unter folgendem Link verfügbar: Englische Releasenote.
Die offiziellen Releasenotes zum WordPress-Update auf Version 7.1.5 sind in deutscher Sprache unter folgendem Link verfügbar: Deutsche Releasenote.
Eine vollständige Übersicht aller Fehlerkorrekturen, Neuerungen und Verbesserungen dieses WordPress-Updates auf Version 7.1.5 finden Sie unter: Changelog (Trac).
Die aktuelle WordPress-Version 7.1.5 können Sie direkt über folgenden Link herunterladen: Download der WordPress-Version 7.1.5.
Die Übersichten der behobenen Fehler sowie die originalen Releasenotes sind teilweise nur in englischer Sprache verfügbar und derzeit nicht übersetzt. Sollten Sie dennoch eine Übersetzung benötigen, empfehlen wir die Nutzung des kostenlosen DeepL-Übersetzers oder des Google-Übersetzers.