
Welche Neuerungen sind im WordPress-Update auf Version 7.1.1 enthalten?
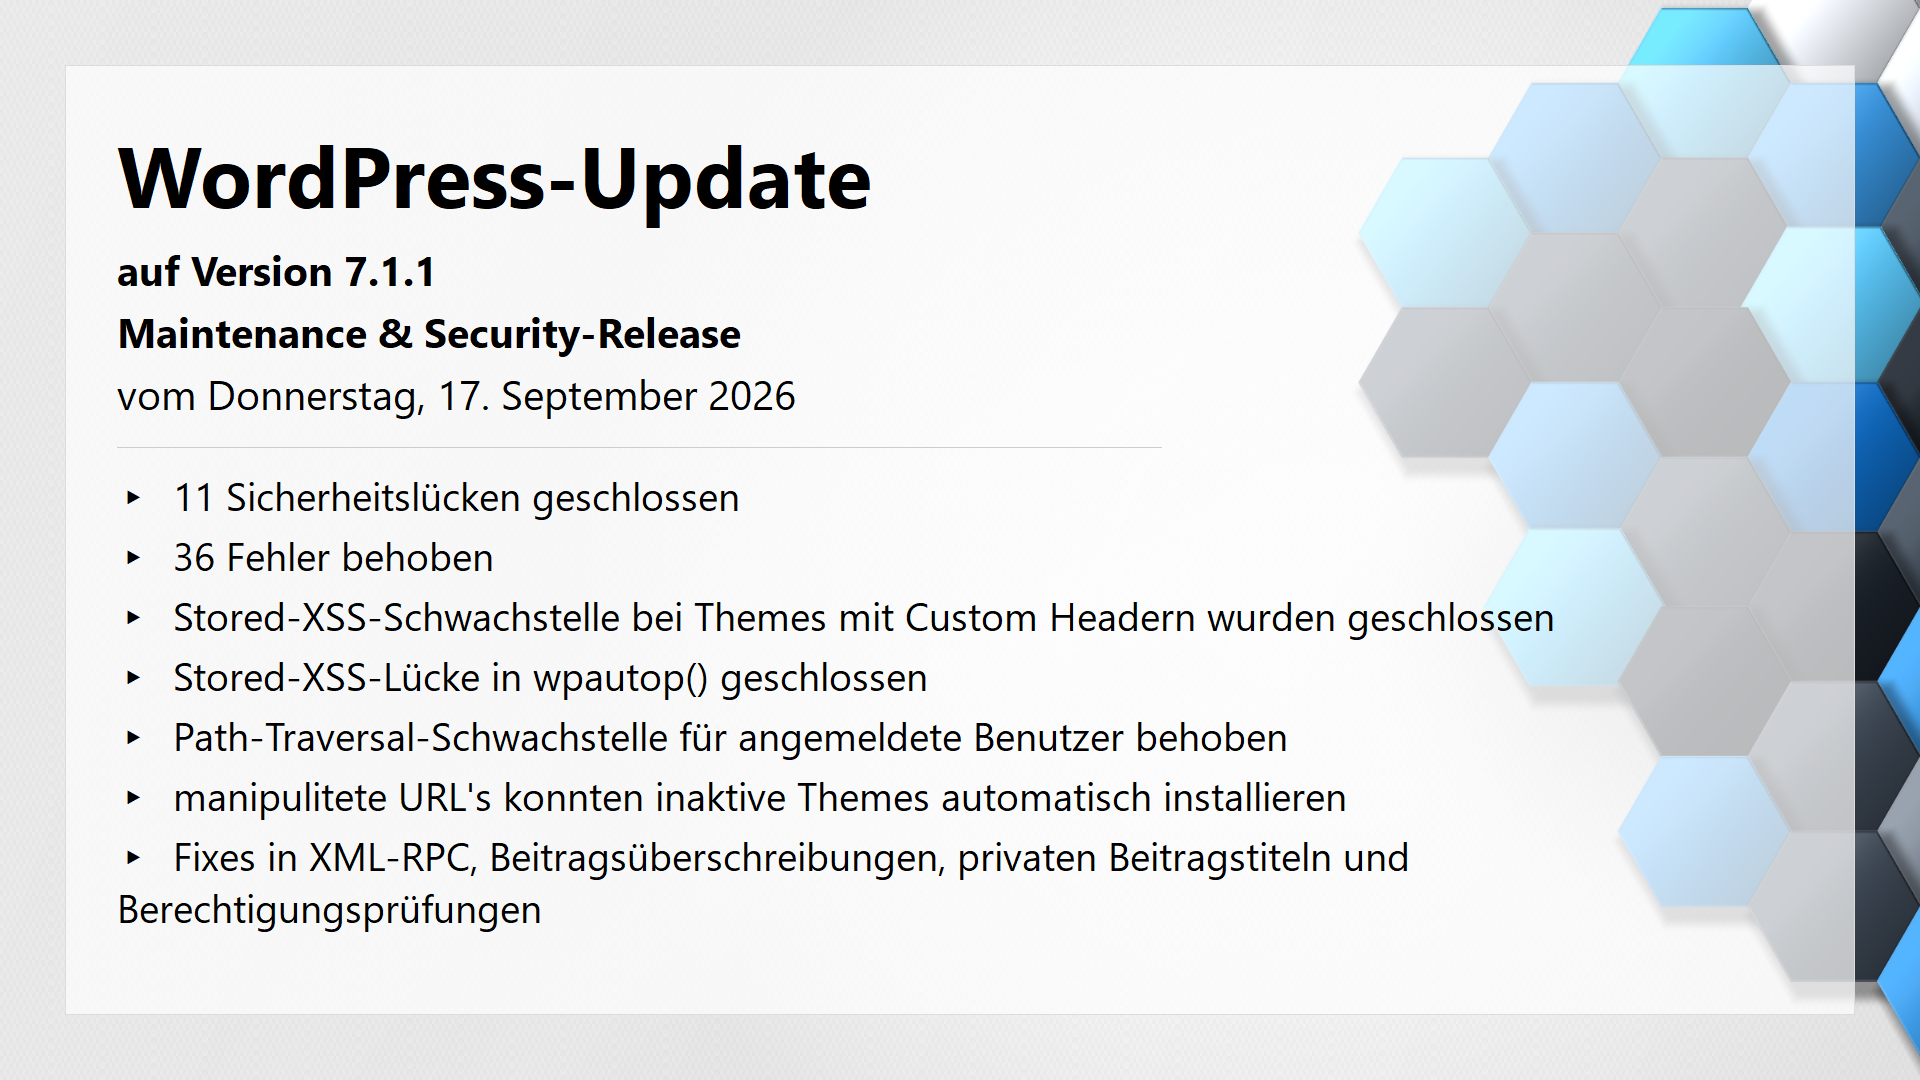
Seit Donnerstag, den 17. September 2026 ist das WordPress-Update auf Version 7.1.1 offiziell verfügbar und steht zum Download bereit. Dieses WordPress-Update verbessert die Sicherheit und Stabilität Ihres Systems durch das Schließen von 11 Sicherheitslücken, die Behebung von 36 Fehlern sowie durch zusätzliche Optimierungen und Neuerungen.
Aufgrund der bekannt gewordenen Sicherheitslücken empfehlen wir dringend die zeitnahe Installation des WordPress-Updates. Sicherheitsupdates schließen kritische Schwachstellen und beheben sicherheitsrelevante Fehler im WordPress-Core.Der Schutz Ihrer Website und der darin verarbeiteten Daten steht dabei im Mittelpunkt der Entwickler und dient zugleich der Sicherheit und dem Vertrauen Ihrer Websitebesucher.
Prüfen Sie vorab die Kompatibilität Ihres WordPress-CMS sowie aller installierten Drittanbieter-Erweiterungen und erstellen Sie eine vollständige Datensicherung, bevor Sie das Update auf WordPress Version 7.1.1 durchführen.
Bedenken Sie auch die Bedeutung regelmäßiger WordPress-Updates im Hinblick auf die Datenschutz-Grundverordnung (DSGVO) sowie Ihre Verantwortung gegenüber den Besuchern Ihrer Website im Umgang mit gespeicherten und verarbeiteten Daten.
Gern stehen wir Ihnen auch bei der Wartung, Pflege und Administration Ihrer Website und Ihres Webspace mit maßgeschneiterten Wartungslösungen im Rahmen eines Wartungsvertrags
Geschlossene Sicherheitslücken (11)
- Stored XSS über wpautop()
Eine Schwachstelle in der Verarbeitung von Inhalten konnte unter bestimmten Voraussetzungen das Einschleusen und spätere Ausführen von JavaScript ermöglichen. - HTML-API: Ausbruch aus HTML-Kommentaren
Speziell präparierte Abbruchsequenzen konnten dazu führen, dass Inhalte außerhalb eines HTML-Kommentars interpretiert und als HTML verarbeitet wurden. - Stored XSS bei benutzerdefinierten Header-Bildern
Bei Themes mit Unterstützung für Custom Header konnte eine persistente Cross-Site-Scripting-Schwachstelle ausgenutzt werden. - Unzureichende Absicherung der Theme-Vorschau
Eine manipulierte URL konnte dazu führen, dass ein inaktives Theme von WordPress.org installiert und anschließend in der Vorschau geladen wurde. - Unberechtigte Plugin-Aktivierung in Multisite
Site-Administratoren konnten unter bestimmten Umständen Plugins aktivieren, deren Aktivierung eigentlich ausschließlich Netzwerkadministratoren vorbehalten war. - Path Traversal in der REST API
Im REST Templates Controller konnten authentifizierte Benutzer durch manipulierte Pfadangaben auf Bereiche außerhalb des vorgesehenen Template-Pfads zugreifen. - XML-RPC umging edit_css-Berechtigung
Über XML-RPC konnten Customize-Changesets veröffentlicht werden, ohne dass die erforderliche Berechtigung edit_css korrekt geprüft wurde. - Unberechtigtes Überschreiben von Beiträgen
Benutzer mit der Rolle Mitarbeiter oder höheren Berechtigungen konnten unter bestimmten Umständen beliebige Beiträge überschreiben, für die ihnen eigentlich die erforderlichen Rechte fehlten. - Offenlegung privater Beitragstitel
Durch eine fehlende Berechtigungsprüfung konnte der Titel eines privaten übergeordneten Beitrags angezeigt werden, obwohl der Benutzer diesen Beitrag nicht lesen durfte. - Offenlegung von Slugs nicht veröffentlichter Beiträge
Benutzer mit der Rolle Mitarbeiter oder höher konnten aufgrund einer fehlenden Autorisierungsprüfung Slugs von Entwürfen und ausstehenden Beiträgen auslesen. - Unberechtigtes Neuzuordnen von Kommentaren und Notes
Angemeldete Benutzer konnten unter bestimmten Umständen Kommentare und Notes einem anderen Beitrag oder übergeordneten Objekt zuordnen, ohne über die erforderlichen Berechtigungen zu verfügen.
Behobene Fehler | Neuerungen (36)
- Tooltip Delay Timer Race Condition (wp-includes/js/wp-tooltip.js) 65674 Mehr erfahren »
- wp_get_tooltip() treats custom button markup as a sprintf() format string 65914 Mehr erfahren »
- "Tooltip icon is not aligned with ""Remember Me"" text in login box" 65918 Mehr erfahren »
- Array keys in WP_Hook::$callbacks may now be integers instead of strings in 7.1 causing fatal errors with string functions 65919 Mehr erfahren »
- regression: client-side processing creates thumbnails larger than original for indexed PNG images 65922 Mehr erfahren »
- Set Site Icon background color to transparent 65924 Mehr erfahren »
- Block Supports: Bail early in wp_render_block_states_support() when a block has no style attribute 65929 Mehr erfahren »
- wp-tooltip 7.1 bug 65943 Mehr erfahren »
- Native sitemap is served with a 404 status on sites with no published posts 65945 Mehr erfahren »
- Mobile layout breaks on post list table during plugin update 65956 Mehr erfahren »
- Plugins: In < 782px screens paused plugins has two left borders 65985 Mehr erfahren »
- Accessing /wp-admin/admin-post.php?page=font-library while logged loads Site Editor 66001 Mehr erfahren »
- Multisite: reassign dropdown missing when deleting a user, silently destroying content (7.1 regression) 66012 Mehr erfahren »
- Update packages for 7.1.1 66037 Mehr erfahren »
- spacing.blockGap in a block style variation stops emitting any gap 66044 Mehr erfahren »
- Media: prepare the attachment finalize response from the current post row 66056 Mehr erfahren »
- Site icon in the Admin Bar (Toolbar) sits atop the site title when using a tablet in portrait orientation 66064 Mehr erfahren »
Links & Informationen zum WordPress-Update auf Version 7.1.1
Die offiziellen Releasenotes zum WordPress-Update auf Version 7.1.1 sind in englischer Sprache unter folgendem Link verfügbar: Englische Releasenote.
Die offiziellen Releasenotes zum WordPress-Update auf Version 7.1.1 sind in deutscher Sprache unter folgendem Link verfügbar: Deutsche Releasenote.
Eine vollständige Übersicht aller Fehlerkorrekturen, Neuerungen und Verbesserungen dieses WordPress-Updates auf Version 7.1.1 finden Sie unter: Changelog (Trac).
Die aktuelle WordPress-Version 7.1.1 können Sie direkt über folgenden Link herunterladen: Download der WordPress-Version 7.1.1.
Die Übersichten der behobenen Fehler sowie die originalen Releasenotes sind teilweise nur in englischer Sprache verfügbar und derzeit nicht übersetzt. Sollten Sie dennoch eine Übersetzung benötigen, empfehlen wir die Nutzung des kostenlosen DeepL-Übersetzers oder des Google-Übersetzers.